 | Partage d’expert SAS Beeznet, parce que nos experts font gagner en performance en éclairant les problématiques les plus souvent rencontrées sur le terrain : l’analyse de risque cyber (sécurité de l’information, analyse de risque basée sur les actifs informationnels) Avec la contribution des experts engagés Beeznet : Pierre Baudry & Vincent Iacolare (expert engagé Synertal). Gaëtan Vecchio (expert engagé SMIG), Vamara KONE (expert engagé Admyral), Dominique Verdejo (expert engagé Personal Interactor), Véronique Thomas (experte engagée Versiq). |
Dans toute démarche de prévention et de protection des informations ou des données sensibles, le point d’orgue est l’analyse des risques.
Ces démarches doivent être conduites de façon très professionnelle et avec beaucoup d’attention. Pour cela, des méthodes existent (EBIOS RM, ISO 27005…). Les experts Beeznet constatent néanmoins que, dans certains cas de figure (systèmes informationnels simples, structures à taille humaine, activités « classiques »…), ces méthodes peuvent conduire à des démarches d’analyse longues et fastidieuses qui, in fine et de guerre lasse, n’aboutissent pas aux résultats escomptés.
En effet, quelle est la priorité, l’impératif ou la finalité d’une telle démarche ? Est-ce d’avoir une analyse de risques très détaillée avec moult détails et une multitude de données, OU de disposer de mesures concrètes de protection des actifs informationnels sensibles ?
En plus de vingt ans de pratique, les experts engagés de la SAS Beeznet ont mis en œuvre une méthode pragmatique et performante : basée sur des bases d’actifs, de risques et de mesures types, ainsi que sur des onglets de tableur facilitant leur exploitation, elle garantit la protection des actifs informationnels et des données sensibles.
Méthode Beeznet d’analyse de risque cyber en six ateliers
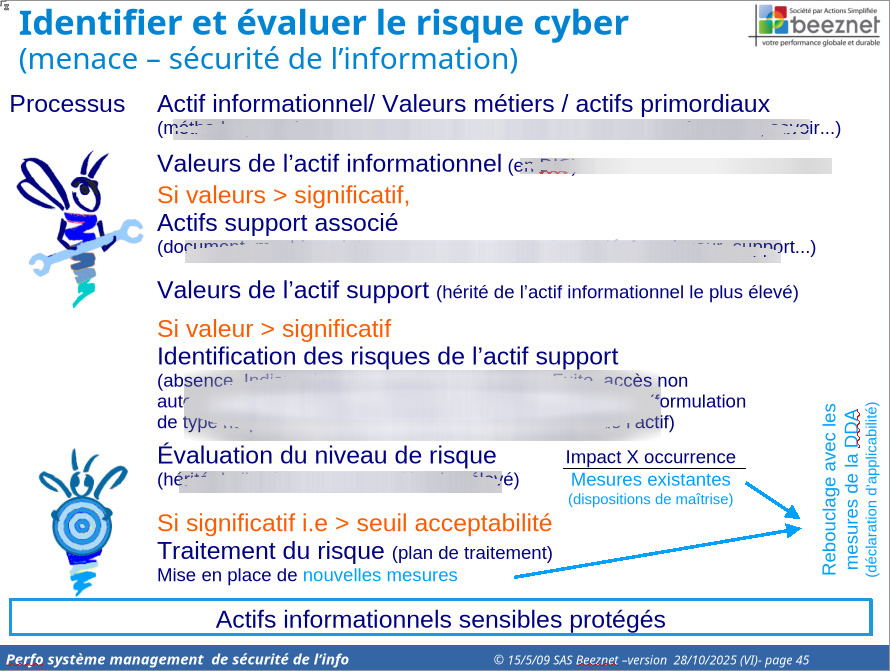 | Six ateliers structurés : • Atelier 1 : eco-système (chaîne de valeurs, parties intéressées…), activités, biens essentiels, actifs primordiaux, valeurs métier… – Sensibilité de l’actif • Atelier 2 : Actifs supports et liens avec les actifs primordiaux… – Sensibilité de l’actif • Atelier 3 : Risques relatifs aux actifs supports… – Criticité du risque • Atelier 4 : Dispositions de maîtrise existantes (mesures de sécurité) – Risque brut • Atelier 5 : Seuil d’acceptabilité, plan de traitement du risque (dispositions de maîtrise supplémentaires) – Risque résiduel • Atelier 6 : Rebouclage (ou initialisation) de la déclaration d’applicabilité |
Précisions sur la méthode et les ateliers
- Déroulé des ateliers. Chaque atelier est déroulé comme suit :
– travail préparatoire de l’atelier par un expert engagé Beeznet (adaptation de notre kit et de nos contenus à votre contexte et aux capacités des équipes),
– animation et contribution à l’atelier,
– finalisation/ajustement par l’expert engagé de la méthode et du contenu élaboré lors de l’atelier,
– finalisation/compléments par les équipes opérationnelles. - Boîte à outils exploitable immédiatement. Des modèles et documents types sont associés à chaque atelier sous la forme d’une simple matrice tableur multi-onglets : données/bases de travail adaptées et ajustées au contexte, informations relatives aux risques complétées en commun lors des ateliers, compléments desdites informations effectués par les différentes équipes en inter-atelier.
Cette matrice est le résultat de l’analyse de risques, utilisée telle quelle à la suite de notre prestation. - Conformité normative. Bien que « simplifiée », cette approche pragmatique répond aux exigences des normes en matière d’analyse de risques (ISO 27001, ISO 27005…) et présente l’avantage de pouvoir être expliquée facilement par les opérationnels métier à tout auditeur ou manager… qui s’y intéresserait.
Par rapport à une méthode de type ebios, notre méthodologie en reprend les différentes étapes, de façon plus ou moins « compacte/ condensée » selon les capacités des opérationnels, pour la rendre plus « digeste » pour les opérationnels. Une plus grande opérationnalité est apportée lors de l’élaboration des scenarios de risques (« simplification » au niveau des sources de risques, objectifs visés, scenarios stratégiques, scénarios opérationnels). - Approche totalement évolutive. Et ne nécessitant aucun outil, logiciel, compétence méthodologique particulière…
Bonne pratiques à retenir
- Privilégier le pragmatisme. N’utiliser que des documents utiles (composant le kit) de type check-lists, bases d’actifs-risques-mesures… très pratiques et prêtes à l’emploi (pas de procédures descriptives et textuelles). Ne pas se rendre dépendant d’une expertise externe ou de logiciels (d’autant plus s’ils sont sous licence).
- Faire vivre l’analyse dans la durée. Procéder de façon progressive et dans la durée. La garantie d’une bonne analyse de risques est sa revue régulière. En effet, ce sont les incidents, événements, crises, changements… qui vont permettre de réévaluer, d’ajuster et d’affiner l’analyse de risques.
- Maximiser l’appropriation. Privilégier ce type d’approche pragmatique qui maximise la mobilisation des équipes et l’appropriation de la démarche par les opérationnels.
- Pour et par les opérationnels. Les opérationnels concernés sont les acteurs de la démarche qu’il s’approprie plus facilement. Les experts engagés Beeznet apportent le soutien utile à l’appropriation.
- Procéder par co-construction avec les équipes (experts techniques, responsable du système de management…).
- Faire simple (approche opérationnelle et pragmatique) sans être simpliste.
- Intégrer les risques. Intégrer les résultats de cette analyse cyber dans une démarche intégrée de management des risques consolidée (voir partage d’expert Management intégré des risques).
Pour entrer en contact et toutes questions ou besoins : accéder à la page Contact
Pour dire ce que vous pensez de nous : accédez au questionnaire 5 questions, 3 minutes
Pour mobiliser le comité de régulation (comité indépendant) : comprendre le comité de régulation et entrer en contact